

Kibernetski napadi v Evropi dobivajo novo, nevarnejšo razsežnost. Hekerji ne kradejo več samo podatkov ali denarja, temveč na daljavo posegajo v naprave, od katerih je odvisna varnost hrane in zdravil. V več evropskih državah so prevzeli nadzor nad hladilnimi sistemi trgovin in skladišč ter temperaturo ponekod zvišali na več kot 50 stopinj Celzija. V Franciji so podobni posegi prizadeli tudi tri lokacije nacionalne ustanove za preskrbo s krvjo, kjer hranijo krvno plazmo. Varnostni sistemi so preprečili izgubo krvnih pripravkov, toda dogodki so razkrili ranljivost infrastrukture, ki jo ljudje vsak dan uporabljajo in ji zaupajo.
Evropski strokovnjaki za kibernetsko varnost opozarjajo na vse bolj skrb vzbujajoč pojav: napadalci izkoriščajo ranljivosti naprav, povezanih z internetom, in z oddaljenim dostopom spreminjajo njihovo delovanje. Posledice niso več omejene na računalniške zaslone, izgubljene dokumente ali ukradene podatke. Zdaj lahko povzročijo tudi uničenje hrane, poškodbe opreme in ogrožanje pomembnih zdravstvenih zalog.
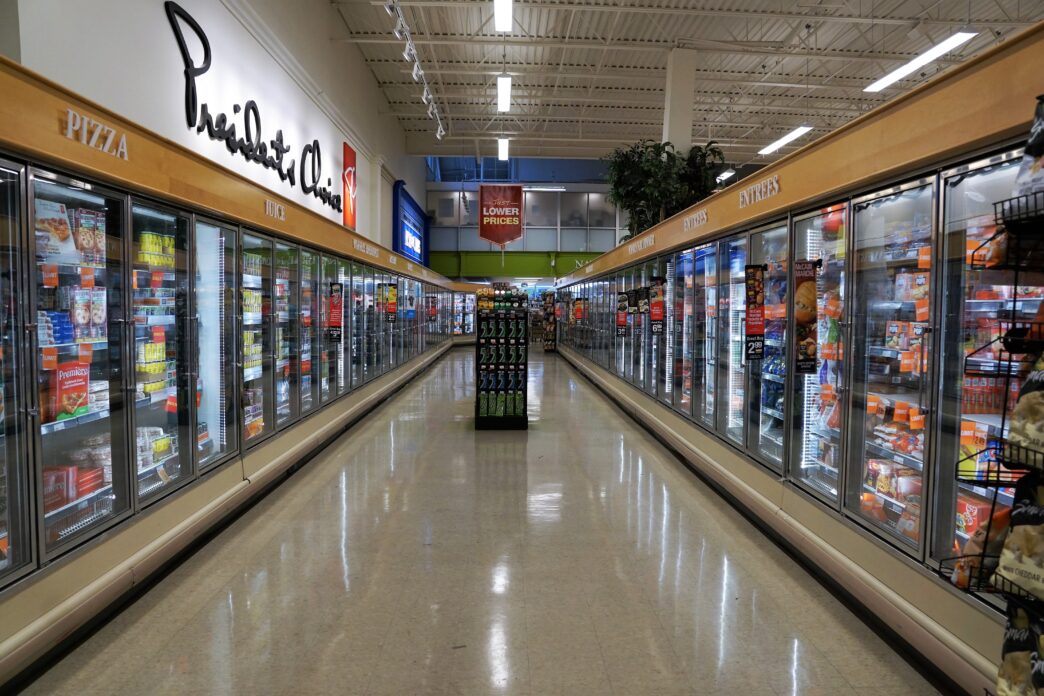
V zadnjih tednih so bili takšnim napadom izpostavljeni hladilni sistemi trgovin in drugih podjetij v več evropskih državah. Napadalci so spreminjali nastavitve hladilnikov in zamrzovalnikov, zaradi česar so se temperature močno zvišale. Ponekod so morali trgovci zavreči velike količine živil, saj njihova varnost po prekinitvi ustreznega hlajenja ni bila več zagotovljena.
Posebej resen primer se je zgodil v Franciji, kjer so bili prizadeti sistemi za nadzor hladilnih naprav na treh lokacijah nacionalne ustanove za preskrbo s krvjo. Čeprav krvni pripravki niso bili poškodovani, je incident pokazal, kako lahko napad na zunanjega tehnološkega ponudnika vpliva tudi na ustanove, ki opravljajo življenjsko pomembne naloge.
O dogajanju danes poroča britanski Guardian, podrobnosti posameznih incidentov pa so v zadnjih dneh objavili Associated Press, Sky News in preiskovalna novinarska mreža OCCRP.
Temperaturo hladilnikov zvišali na 50 stopinj
Med najbolj nenavadnimi primeri so vdori v sisteme, ki upravljajo hlajenje v trgovinah in prehrambnih podjetjih. Hekerji so izkoristili možnosti oddaljenega dostopa ter spremenili temperaturne nastavitve naprav, ki bi morale zagotavljati neprekinjeno hlajenje.
Po poročanju Associated Pressa so bili napadi zaznani v najmanj šestih evropskih državah. Med njimi so Francija, Belgija in Nizozemska, o prizadetih sistemih pa so poročali tudi na Švedskem in v drugih državah severne Evrope.
V eni od švedskih trgovin so napadalci nastavitev hladilnih naprav zvišali na 50 stopinj Celzija. Še bolj nenavaden primer so zaznali v mesnici v Atenah, kjer je sistem prikazoval nastavitev kar 150 stopinj. Zaposlenim je uspelo ponovno vzpostaviti nadzor, zato meso ni bilo poškodovano.
Takšne nastavitve ne pomenijo nujno, da je notranjost hladilnika dejansko dosegla navedeno temperaturo. Pomenijo pa, da so napadalci posegli v delovanje naprav in ustvarili razmere, v katerih hlajenje ni več potekalo pravilno.
V številnih trgovinah so bile posledice povsem konkretne. Zaradi previsokih temperatur je bilo treba odstraniti živila iz prodaje, nekatera podjetja pa so utrpela veliko finančno škodo.
Na Irskem je trgovska veriga SuperValu sporočila, da so bili prizadeti hladilni sistemi v 13 od njenih 223 trgovin. Zaradi napada so morali del hlajenih in zamrznjenih izdelkov umakniti iz prodaje.
V Franciji napad prizadel tudi shranjevanje krvne plazme
Še večjo zaskrbljenost je povzročil dogodek v Franciji, kjer so bile 2. novembra prizadete hladilne naprave na treh lokacijah Francoske ustanove za kri, znane pod kratico EFS.
Ustanova je pojasnila, da ni bila neposredna tarča napada. Kibernetski incident je prizadel enega od njenih dobaviteljev hladilne opreme, zaradi česar so napadalci lahko vplivali na sisteme za spremljanje in upravljanje temperature.
Po navedbah EFS so bile nastavitve temperature in odtaljevanja zvišane na neobičajno visoke vrednosti. To je posebej nevarno pri shranjevanju krvne plazme, saj morajo biti krvni pripravki hranjeni v strogo nadzorovanih razmerah.
Plazma se uporablja pri transfuzijah in proizvodnji zdravil, zato je njena kakovost neposredno povezana z varnostjo bolnikov. Nepravilno shranjevanje lahko povzroči izgubo dragocenih zalog in oteži oskrbo zdravstvenih ustanov.
V Franciji so se alarmni sistemi pravočasno sprožili, zaposleni pa so lahko ukrepali, preden bi prišlo do poškodovanja pripravkov. Vsebino prizadetih hladilnih naprav so preventivno zavarovali oziroma premestili.
Francosko ministrstvo za zdravje je potrdilo, da so razmere pod nadzorom. Po navedbah pristojnih služb ni bilo zdravstvenih posledic, prav tako ni prišlo do izgube krvnih pripravkov.
Napadalci niso vdrli neposredno v zdravstveno ustanovo
Francoski primer je posebej pomemben, ker kaže na nevarnost, ki jo predstavljajo napadi na dobavitelje in zunanje izvajalce. Ustanova lahko sama uporablja ustrezne varnostne postopke, vendar je še vedno odvisna od tehnologije in programske opreme drugih podjetij.
V primeru francoskih krvnih ustanov je bil po poročanju OCCRP prizadet sistem, povezan s ponudnikom hladilne opreme Coolworld. Podjetje je potrdilo kibernetski incident pri programski opremi za oddaljeni nadzor hladilnih naprav.
Coolworld je pojasnil, da je bila težava povezana s komponento tretjega ponudnika, vendar dodatnih podrobnosti o tem ni razkril.
Takšne povezave med podjetji in ustanovami ustvarjajo zapletene dobavne verige. Če napadalci pridobijo dostop do enega skupnega sistema, lahko posledice občuti več uporabnikov, ki uporabljajo isto tehnologijo.
Prav zato se kibernetska varnost vse bolj povezuje tudi z vprašanjem nadzora nad zunanjimi ponudniki, rednega posodabljanja programske opreme in preverjanja, kdo ima pravico do oddaljenega upravljanja naprav.
Zakaj so hladilniki sploh povezani z internetom?
Sodobni hladilni sistemi v velikih trgovinah, skladiščih in industrijskih obratih niso več zgolj samostojne naprave. Pogosto so povezani z računalniškimi omrežji, ki omogočajo oddaljeno spremljanje temperature, porabe energije in morebitnih okvar.
Takšna tehnologija ima številne prednosti. Upravljavci lahko hitro opazijo nepravilnosti, prilagajajo delovanje naprav in preprečujejo izgube zaradi tehničnih okvar. Toda povezljivost pomeni tudi dodatno možnost za nepooblaščen dostop.
Po ugotovitvah strokovnjakov, ki jih povzema Associated Press, so napadalci v nekaterih primerih izkoriščali starejšo opremo, znane varnostne ranljivosti, programsko opremo brez nadaljnje podpore in privzeta gesla.
To pomeni, da za napad ni nujno potrebna posebej napredna tehnologija. Včasih zadostuje ranljivost, za katero je varnostni popravek že na voljo, vendar ga upravljavec ni namestil.
Posebej problematično je, kadar podjetja uporabljajo industrijsko opremo več desetletij, računalniški sistemi za njeno upravljanje pa v tem času zastarajo. Zamenjava celotne opreme je lahko draga, zato se nekatere ranljivosti ohranjajo dlje, kot bi bilo varno.
Napadi prizadeli tudi druge evropske države
Napadi na hladilne sisteme niso bili omejeni na Francijo. O podobnih težavah so poročali trgovci in podjetja na Švedskem, Nizozemskem, v Belgiji, Luksemburgu, Estoniji, na Irskem in v drugih evropskih državah.
V posameznih primerih so podjetja utrpela veliko škodo zaradi uničenih zalog hrane. Pri tem ne gre le za vrednost izdelkov, temveč tudi za stroške odstranjevanja, čiščenja, pregledovanja naprav in ponovne vzpostavitve običajnega delovanja.
Motnje so lahko posebej zahtevne v podjetjih, kjer je hlajenje bistveni del poslovanja. V prehrambni industriji in logistiki je neprekinjena hladna veriga pogoj za varno shranjevanje in prevoz številnih izdelkov.
Varnostni strokovnjaki zato opozarjajo, da lahko kibernetski napad povzroči učinke, ki so primerljivi z okvaro pomembne industrijske naprave ali namernim fizičnim poškodovanjem opreme.
Obenem poudarjajo, da vseh nedavnih incidentov ni mogoče samodejno povezati z istimi storilci. Preiskovalci še ugotavljajo izvor posameznih napadov, njihov namen in morebitne povezave med njimi.
Kdo stoji za napadi?
Identiteta storilcev za zdaj ni uradno potrjena. V javnosti so se pojavili sumi o povezavah s proruskimi hekerskimi skupinami, vendar razpoložljivi podatki ne omogočajo zanesljivega pripisa odgovornosti določeni državi.
Po današnjem poročanju britanskega časnika The Times sta odgovornost za nekatere napade prevzeli dve skupini, ki se predstavljata kot proruski, nato pa svoje objave odstranili. Rusija vpletenost zanika.
Preiskovalci opozarjajo, da je pri kibernetskih napadih ugotavljanje odgovornosti pogosto zapleteno. Napadalci lahko uporabljajo tuje strežnike, prikrivajo identiteto in puščajo sledi, namenjene zavajanju.
Zato tudi podobnost med načinom izvedbe različnih napadov ne pomeni nujno, da za vsemi stoji ista skupina.
Pomembno je predvsem, da so bile ranljivosti dejansko izkoriščene in da so napadi povzročili fizične oziroma gospodarske posledice. Prav to je osrednje vprašanje, s katerim se zdaj ukvarjajo evropske varnostne službe.
Kibernetska varnost postaja tudi vprašanje zdravja in življenj
Dogajanje v Franciji in drugih evropskih državah kaže, kako se je spremenila narava kibernetskih tveganj. Nekdaj so bili v ospredju predvsem kraja podatkov, izsiljevalska programska oprema in spletne goljufije. Danes so lahko tarča tudi naprave, od katerih je odvisno fizično delovanje pomembnih storitev.
Če napadalec spremeni temperaturo v hladilnici s hrano, lahko povzroči veliko gospodarsko škodo. Če poseže v shranjevanje krvnih pripravkov, zdravil ali cepiv, pa lahko posledice ob neustreznem odzivu vplivajo tudi na zdravstveno oskrbo.
Podobna tveganja obstajajo pri sistemih za oskrbo z vodo, energetskih omrežjih in drugih napravah, ki uporabljajo računalniško upravljanje. Zato evropske varnostne ustanove poudarjajo pomen zaščite industrijskih sistemov, ne le običajnih računalnikov in podatkovnih zbirk.
Pri francoskem napadu je odločilno vlogo odigralo pravočasno opozarjanje. Alarmni sistemi so zaznali spremembe, zaposleni pa so lahko preprečili poškodovanje krvnih pripravkov. To kaže, kako pomembni so varnostni mehanizmi, ki omogočajo ukrepanje tudi takrat, ko napadalcu že uspe poseči v sistem.
Bi se lahko kaj podobnega zgodilo tudi v Sloveniji?
Slovenska podjetja, zdravstvene ustanove in upravljavci infrastrukture prav tako uporabljajo digitalno nadzorovane sisteme. V trgovinah, skladiščih, bolnišnicah in proizvodnih obratih je zanesljivo delovanje hladilnih naprav pomembno za varnost izdelkov in neprekinjeno izvajanje storitev.
Primeri iz tujine zato predstavljajo opozorilo tudi za slovenske upravljavce. Posebno pozornost zahtevajo naprave, ki omogočajo oddaljeni dostop, ter sistemi, pri katerih so posodobitve ali vzdrževanje odvisni od zunanjih ponudnikov.
Za preprečevanje podobnih incidentov so pomembni redno odpravljanje varnostnih ranljivosti, ustrezno upravljanje dostopa in neodvisni alarmni sistemi, ki lahko opozorijo na nevarne spremembe v delovanju opreme.
Pri tem ni odločilna samo zaščita pred vdorom, temveč tudi sposobnost, da organizacija pravočasno zazna nepravilnosti in omeji škodo.
Napad brez eksplozije lahko povzroči resnično škodo
Najnovejši primeri po Evropi dokazujejo, da se lahko računalniški napad zelo hitro spremeni v fizičen problem. Za uničenje hrane ali ogrožanje občutljivih zdravstvenih zalog napadalcu ni treba vstopiti v trgovino, skladišče ali bolnišnico. V določenih okoliščinah zadostuje že dostop do napačno zaščitenega nadzornega sistema.
V Franciji so varnostni mehanizmi preprečili izgubo krvnih pripravkov. Drugod so trgovci zaradi spremenjenih temperatur utrpeli materialno škodo. Razlika med obema izidoma kaže, kako pomembni so pripravljenost, hitro zaznavanje in možnost takojšnjega ukrepanja.
Največje opozorilo teh napadov ni v tem, da so hekerji spreminjali številke na zaslonih. Bistveno je, da so s tem lahko spreminjali tudi razmere v resničnem svetu, kjer so posledice povezane z varnostjo hrane, zdravil in ljudi.
Evropske preiskave se nadaljujejo, vprašanje zaščite računalniško vodenih naprav pa postaja vse pomembnejši del varnosti sodobne infrastrukture.
Spletno uredništvo Goriške novice


